A Vulnerabilidade da Reutilização de Senhas e Vazamentos na Dark Web
Durante anos, especialistas em cibersegurança têm alertado severamente contra o uso da mesma senha em vários sites. O motivo dessa orientação estrita está enraizado no imenso volume histórico de vazamentos de dados. Quando um grande provedor de serviços or site de varejo é invadido, milhões de nomes de usuário e senhas são exfiltrados e despejados em fóruns clandestinos na dark web.
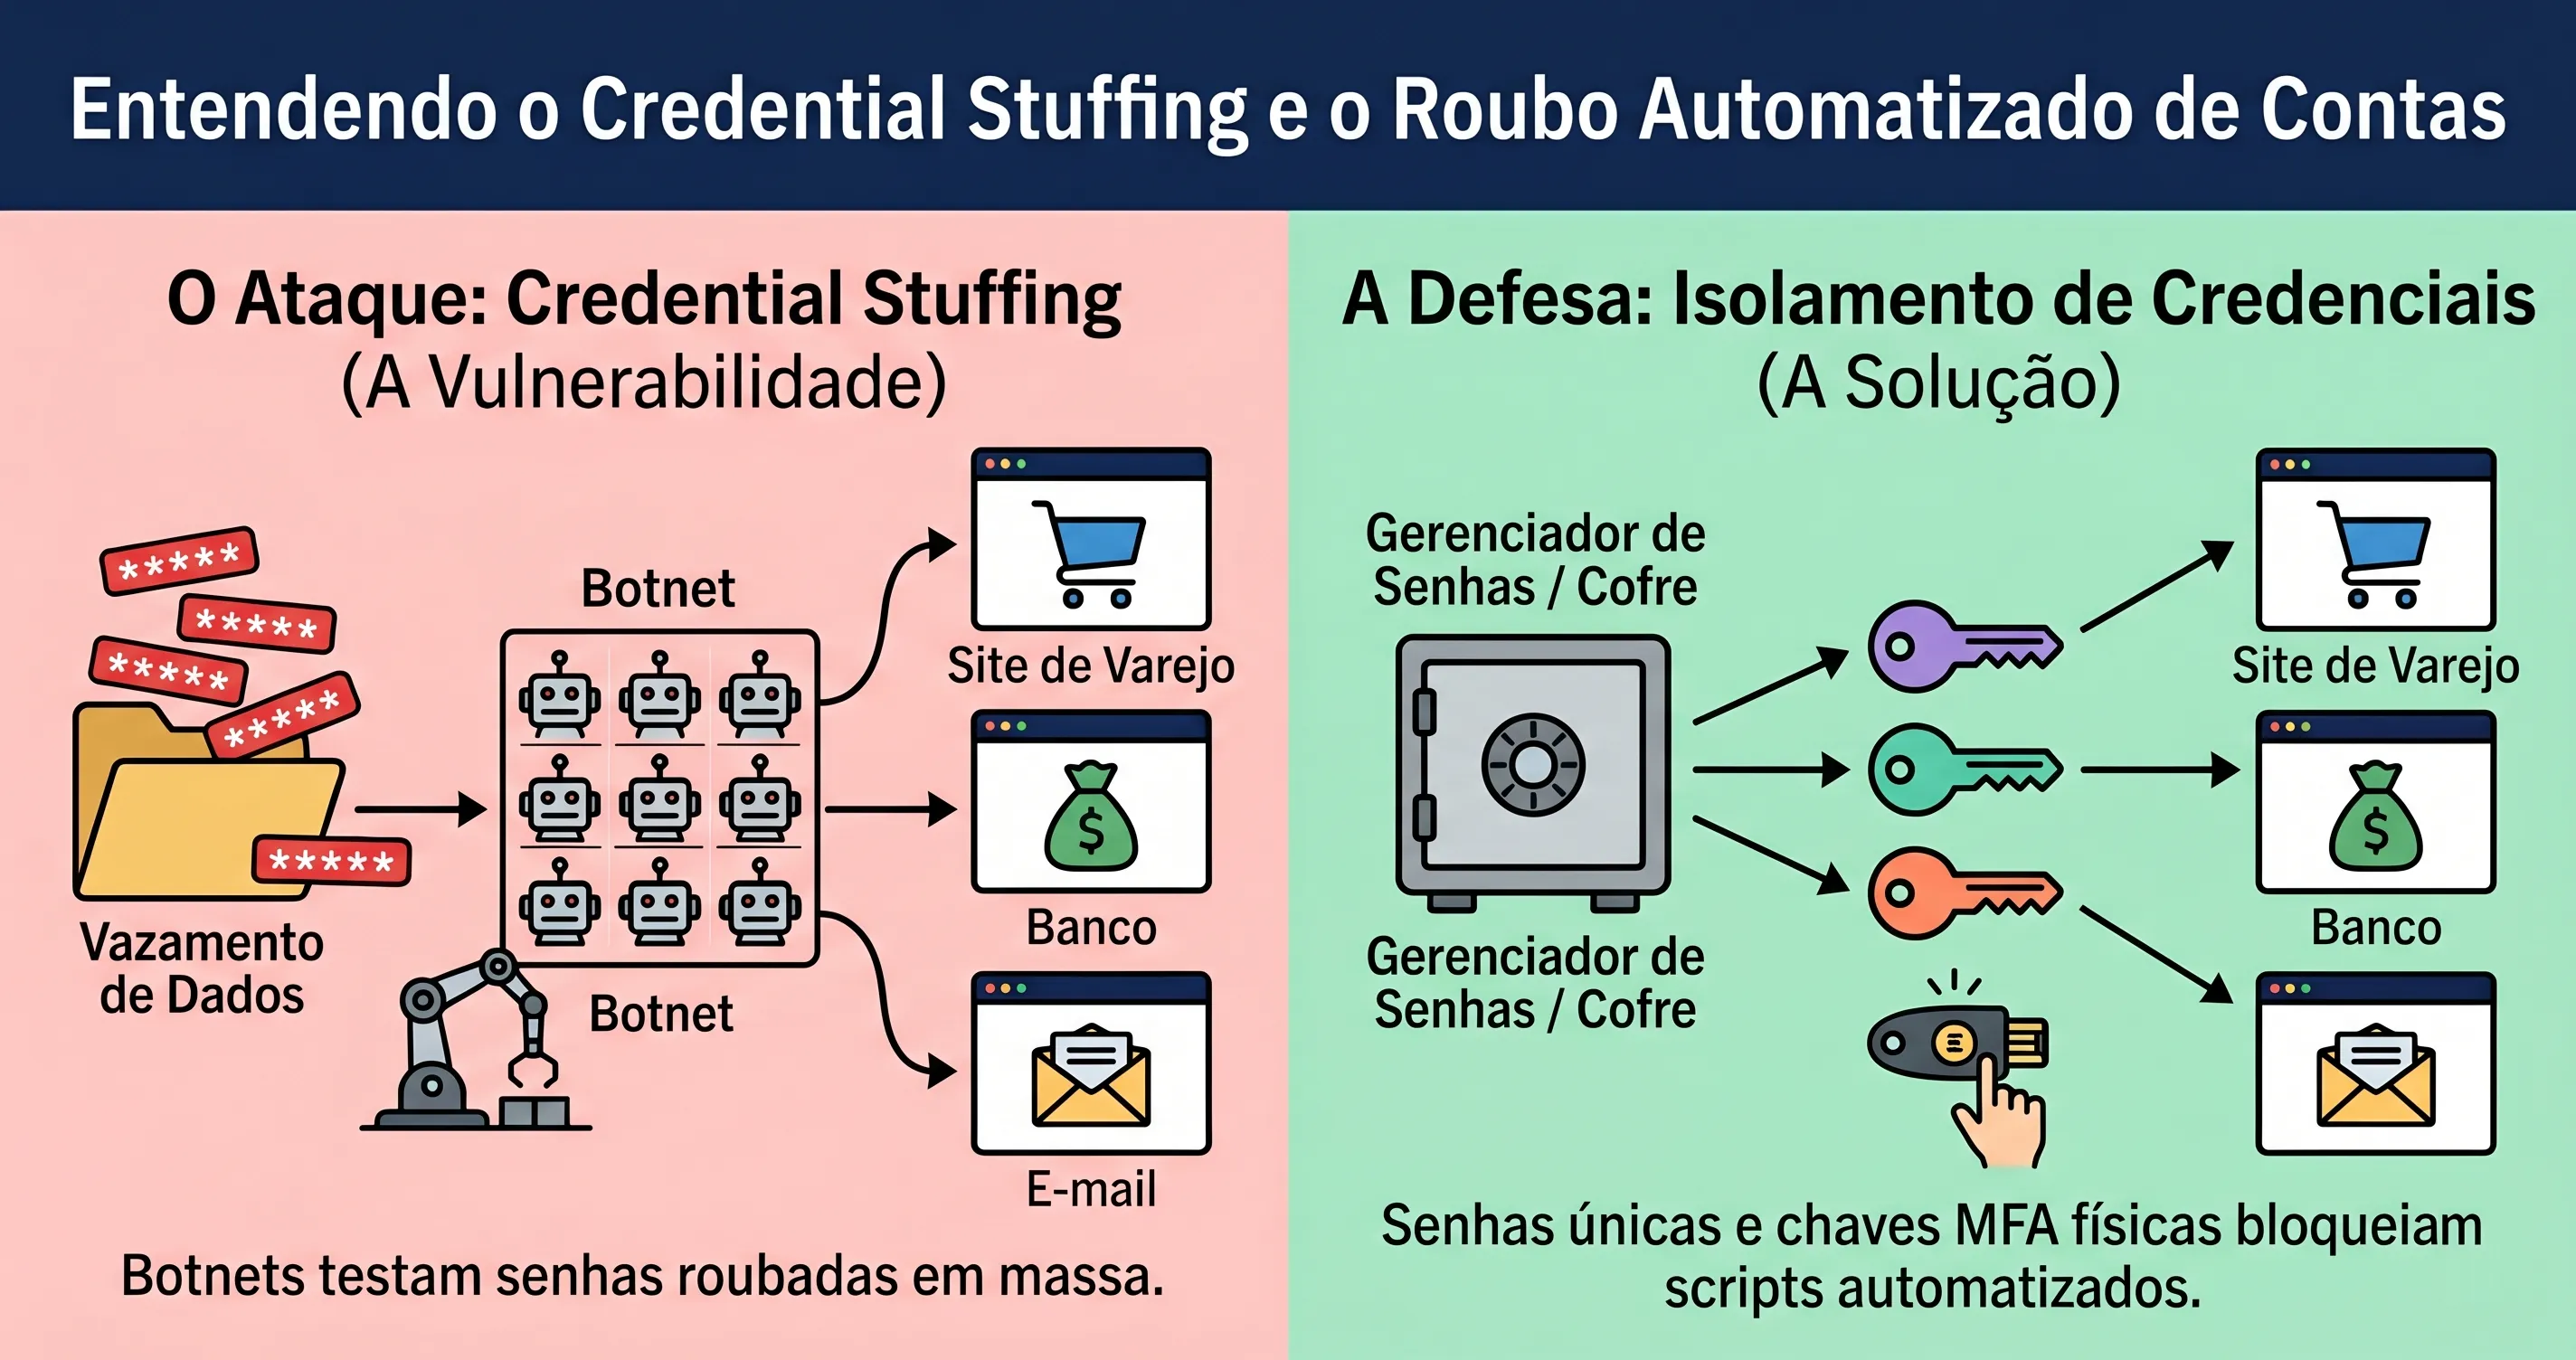
Sindicatos cibercriminosos agregam esses enormes bancos de dados, compilando bilhões de combinações conhecidas e historicamente válidas de login e senha. Se você utiliza as mesmas credenciais para acessar um fórum de mensagens de baixa segurança e o seu banco online ou e-mail corporativo, uma violação nessa plataforma menor entrega instantaneamente aos hackers as chaves mestras da sua infraestrutura digital mais sensível.
Como as Botnets Automatizam a Validação e Contornam Limites de Acesso
Os hackers não digitam manualmente essas senhas vazadas em formulários de login. Em vez disso, eles implantam scripts automatizados altamente sofisticados, alimentados por vastas redes de computadores sequestrados, conhecidas como botnets. Essa metodologia automatizada é chamada de preenchimento de credenciais (credential stuffing) e baseia-se puramente na probabilidade estatística do hábito humano.
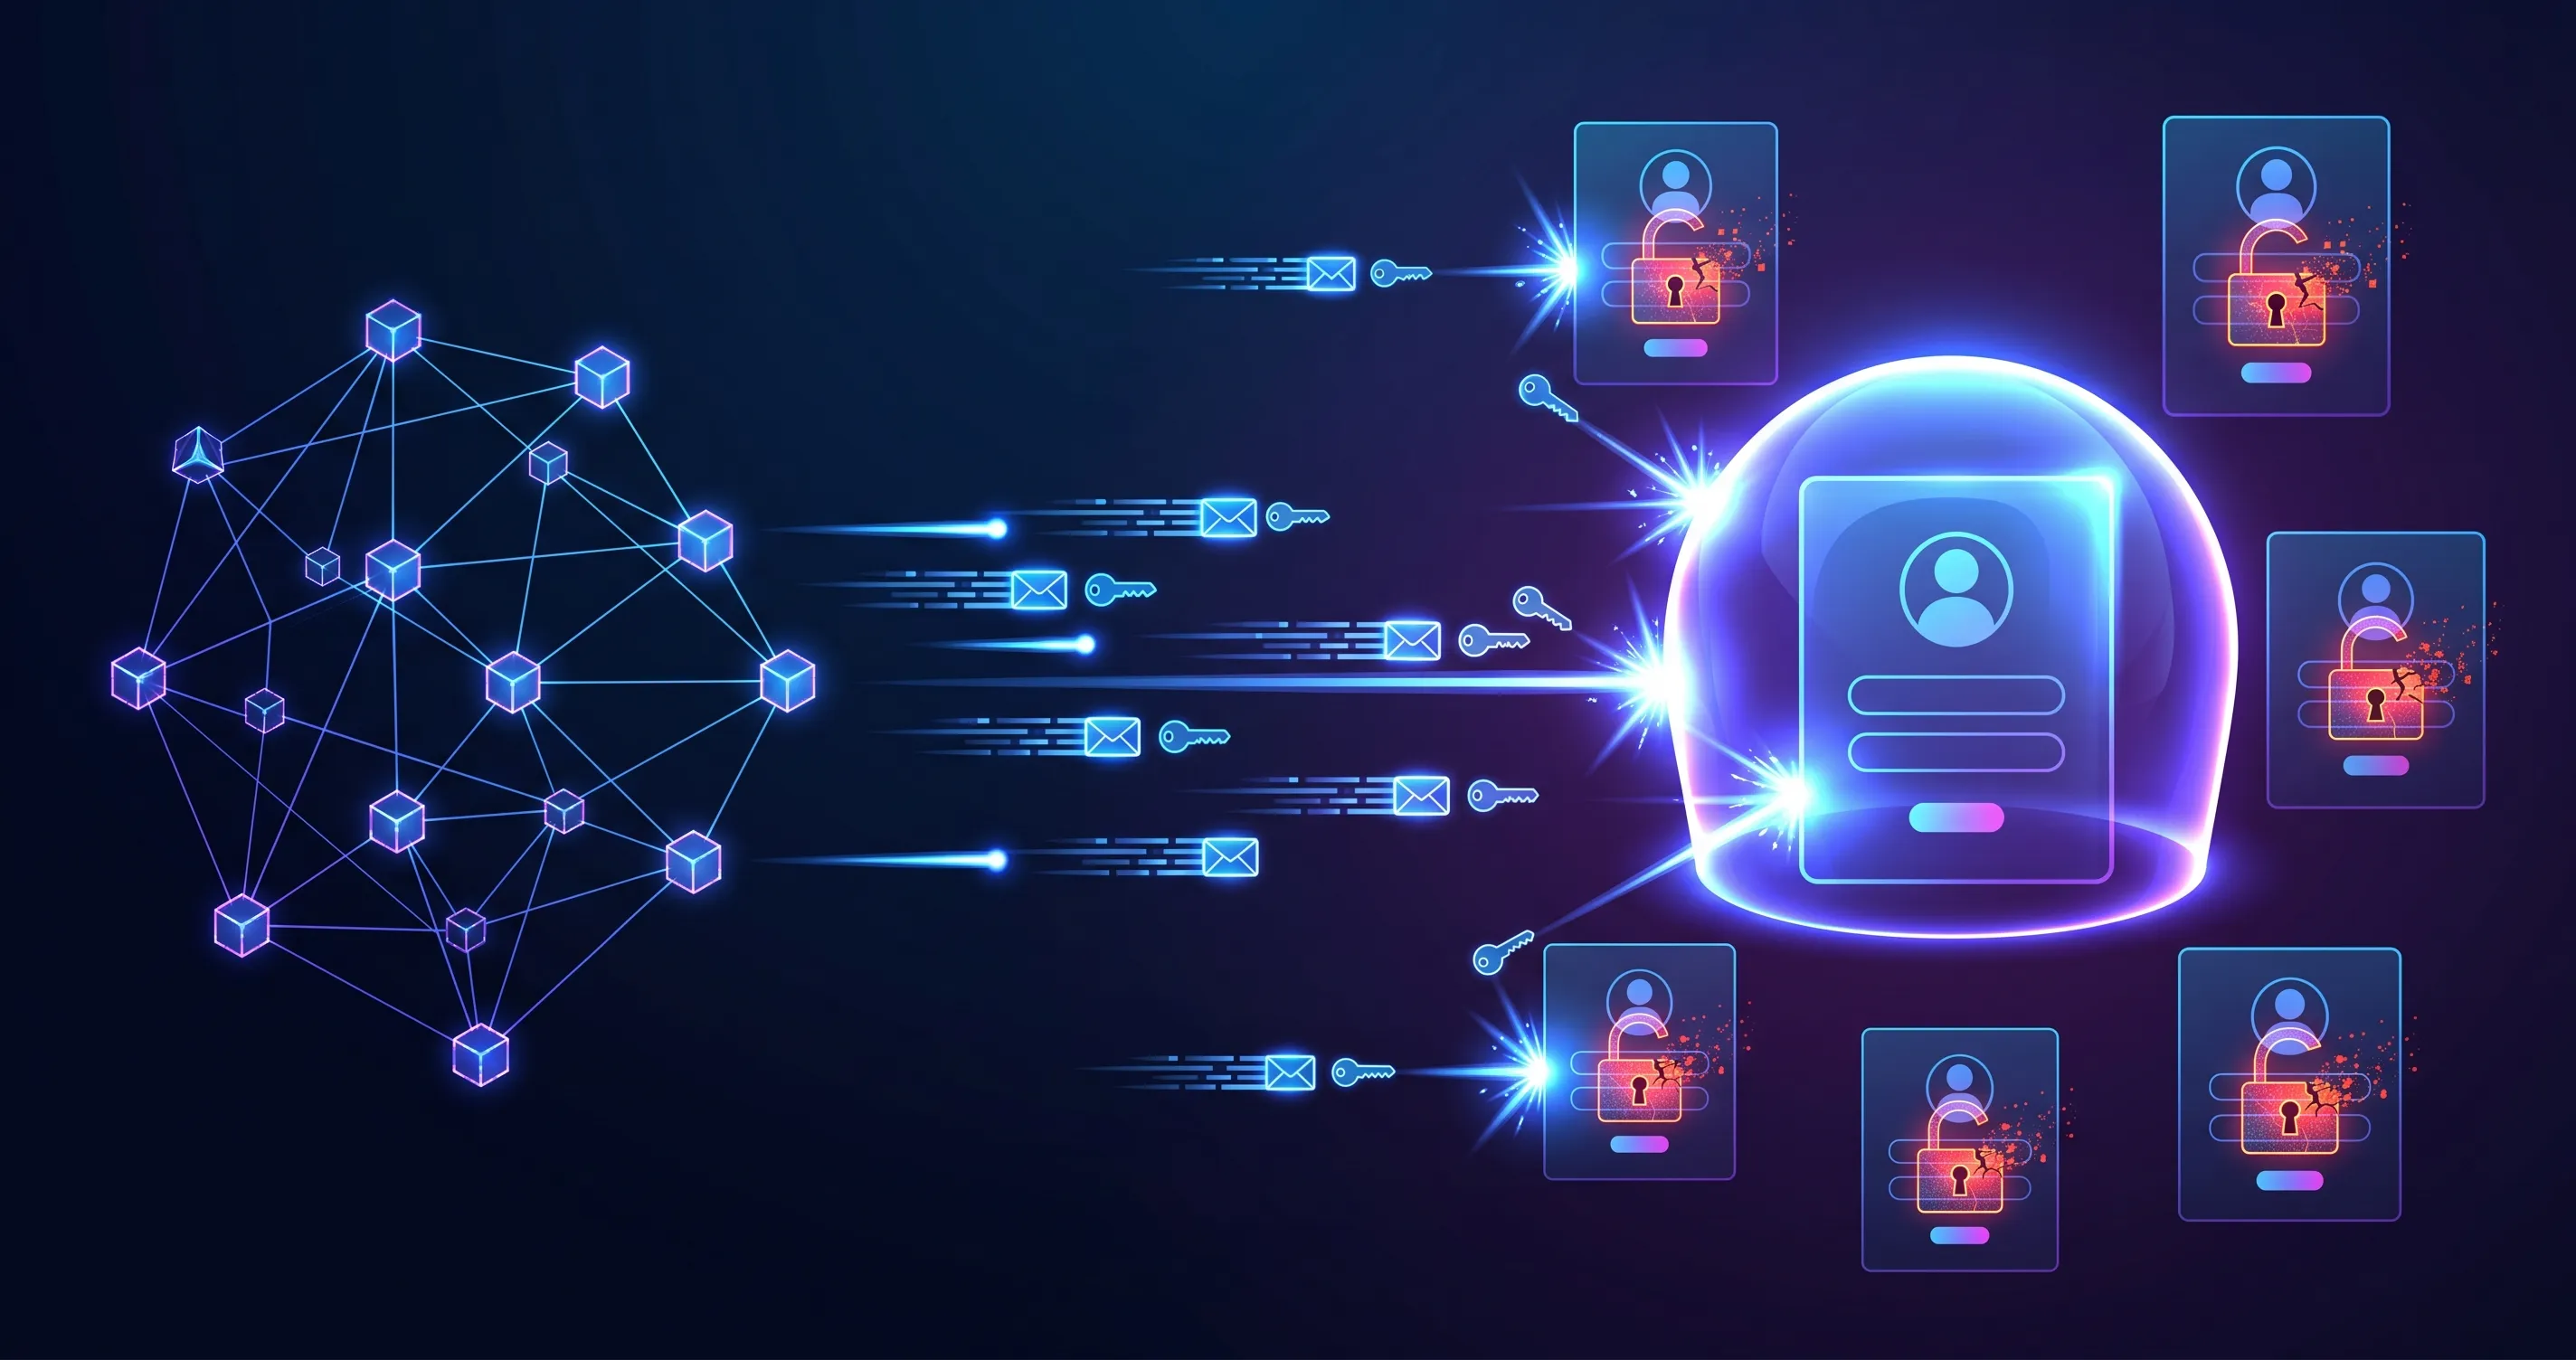
A linha de ataque é incrivelmente eficiente. Um cibercriminoso carrega uma lista com milhões de credenciais roubadas em seu software automatizado e direciona o script para uma plataforma específica, como uma grande corretora de criptomoedas ou um site de varejo popular. A botnet injeta sistematicamente cada combinação de usuário e senha no portal de login do site em velocidade recorde.
Para evitar o acionamento de alarmes de segurança automatizados ou bloqueios de IP (que geralmente bloqueiam um usuário após cinco tentativas falhas de login), os bots rotacionam seu tráfego através de milhares de servidores proxy e roteadores domésticos comprometidos. Isso faz com que as tentativas de login pareçam vir de usuários individuais comuns espalhados pelo mundo, em vez de um único servidor malicioso. Assim que o script registra um login bem-sucedido, a conta é oficialmente comprometida, permitindo que o hacker drene saldos financeiros, roube cartões de crédito armazenados ou use a conta confiável para lançar campanhas secundárias de phishing contra seus contatos.